Showing posts with label switch. Show all posts

Sunday, August 7, 2011

Spanning Tree Attack

VLAN pada 3Com SuperStack dan Mikrotik Router OS


Tulisan ini menceritakan langkah-langkah setup dan konfigurasi port untuk keperluan VLAN pada switch 3C13700A SuperStack 3 Switch 4200 26-port, pada topologi jaringan sederhana yang menggunakan Mikrotik Router OS pada Router.
Asumsi;
  • Setup awal swicth 3com telah dilakukan sebelumnya
  • Sudah dapat melakukan konfigurasi melalui CLI, telnet
Sekilas mengenai VLAN
VLAN berdasarkan definisi adalah logical independent network within a physical network, sebagai ilustrasi yang lebih mudah mungkin serupa tapi tak sama dengan pembagian partisi pada HDD.
Beberapa keuntungan VLAN, disadur dari http://en.wikipedia.org/wiki/VLAN;
  • Menambah jumlah broadcast domain tapi mengurangi ukuran masing-masing, yang otomatis menurunkan traffic jaringan dan meningkatkan keamanan.
  • Mengurangi kebutuhan untuk membuat subnetwork.
  • Mengurangi kebutuhan hardware, jaringan dapat dipisahkan secara logical, tidak harus secara fisik.
  • Menambah kendali terhadap berbagai jenis trafiic.
  • Membuat beberapa logical swicth di dalam sebuah logical switch.

Friday, July 22, 2011

RB250GS sebagai Multi Fungsi Switch


LAN ?

Lan adalah sebuah jaringan area lokal yang didefinisikan dan dinaungi oleh alamat network dan alamat broadcast yang sama.
Perlu Anda ingat juga bahwa pada perangkat Router akan menghentikan traffic broadcast apapun itu protocolnya, tetapi pada switch akan secara otomatis akan meneruskannya.


VLAN ?

VLAN adalah Virtual LAN yaitu sebuah jaringan LAN yang secara virtual dibuat di sebuah switch. Pada switch standard biasanya akan meneruskan traffic dari satu port ke semua port yang lain ketika ada traffic dengan domain broadcast yang sama melewati port tersebut.
Untuk switch yang khusus, mereka mampu untuk membuat beberapa LAN yang berbeda dengan id yang berbeda di tiap portnya, dan hanya akan meneruskan traffic ke port-port yang memiliki id yang sama.
Switch type khusus ini sebenarnya sudah secara otomatis memasang VLAN di dalamnya (vlan id = 1) yang beranggotakan semua port yang ada.


Mengapa VLAN dibutuhkan ?
Menjadi Sangat penting juga VLAN ini digunakan, yaitu ketika network Anda menjadi semakin besar skalanya dan traffic broadcast menjadi beban di seluruh network Anda.
Beban terlalu besar yang disebabkan oleh traffic broadcast ini bisa menyebabkan network Anda jatuh dan tidak se-responsif sebelumnya.


Kapan VLAN perlu diimplementasikan ?

Anda memerlukan VLAN ketika kondisi jaringan Anda :

  • Memiliki lebih dari 200 node perangkat di dalam jaringan Anda
  • Banyak terjadi traffic broadcast di jaringan Anda
  • Anda ingin membagi beberapa user Anda menjadi group-group tersendiri untuk meningkatkan keamanan
  • Mengurangi traffic broadcast yang banyak disebabkan oleh serangan virus dan program pengganggu lain yang akan memporak porandakan jaringan Anda.
  • Atau Anda hanya ingin membuat beberapa virtual switch dari switch yang sudah ada

Mengapa tidak menggunakan satu subnet saja ?

Pada perkembangan jaringan Anda, bisa saja membutuhkan perlakukan yang berbeda (VOIP network, server network, local network, Gateway yang berbeda) tetapi masih berada di dalam infrastruktur dan lokasi yang sama.
Atau bisa juga sebaliknya, Anda memiliki beberapa perangkat yang berlainan infrastruktur dan lokasi tetapi masih berada dalam satu segmen network yang sama (infrastructure sharing).


Bagaimana perangkat yang berbeda VLAN bisa berkomunikasi ?

Pada perangkat yang berbeda vlan akan dapat berkomunikasi satu sama lain melalui router (routing protocol). Sama seperti halnya beberapa subnet yang berbeda berkomunikasi satu sama lain dengan bantuan router.


RB250GS ?

Salah satu produk Mikrotik terbaru yaitu RB250GS adalah termasuk didalam switch khusus yang bisa mengimplementasikan VLAN di setiap portnya. Dan mungkin switch manageable terkecil dan termurah yang pernah dibuat. Selain membuat Jaringan Anda lebih terorganisasi dengan baik mungkin switch kecil ini bisa menjadi sarana hemat Anda untuk mengenal dan mengimplementasikan VLAN di jaringan Anda. 

Implementasi Dasar VLAN menggunakan RB250GS

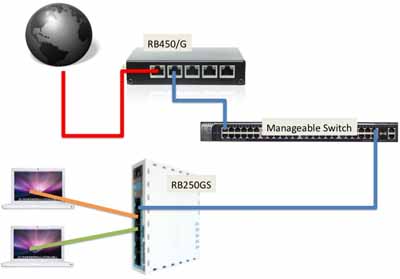
Pada bagan di bawah ini adalah bagan jaringan untuk contoh implememtasi VLAN yang bisa dilakukan oleh produk router mikrotik dan tentunya dipadukan dengan switch mikrotik RB250GS. 


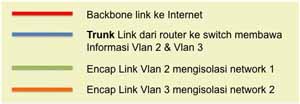
Pada Bagan Network di atas sudah digambarkan se-sederhana mungkin dengan dilengkapi keterangan jalur dan warna yang berbeda untuk membedakan fungsi dan tugasnya.

Jalur Internet akan masuk ke dalam router mikrotik Anda melalui interfaceEther1 dan akan didistribusikan kembali ke jaringan Local melalui InterfaceEther2.

Pada Ether2 di router terdapat 2 VLAN yaitu VLAN2 (untuk melambangkan segmen network 1) dan VLAN3 (untuk melambangkan segmen network 2). Kedua informasi VLAN ini akan diteruskan ke switch RB250GS dengan menghubungkan Ether2 dari router ke Ether1-Switch.
     
Pada switch RB250GS segmen network 1 dan network 2 akan didistribusikan ke interface yang berbeda, yaitu network 1 distribusi ke Ether2-Switchsedangkan segmen network 2 akan didistribusikan ke Ether3-Switch.

Dengan konfigurasi seperti ini, semua Perangkat apapun yang tekoneksi ke Ether2-Switch (PCPrinter) akan memiliki subnet yang berbeda dengan perangakat (ServerVoip phoneIP Cam) yang terhubung ke Ether3-Switch.

Semua perangkat yang terhubung di kedua port switch ini harus menggunakan routing terlebih dahulu di router untuk berkomunikasi satu sama lain.   


Trunk Link ?

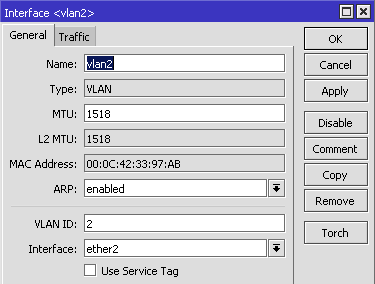
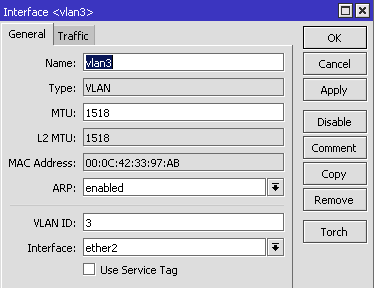
Trunk link adalah sebuah komunikasi antara Switch dengan Switch atau bisa juga antara Switch dengan Router, yang membawa informasi beberapa VLAN (VLAN ID) yang bebeda diantara kedua perangkat tersebut. Pada Ether2 di router akan menyeberangkan informasi VLAN2 (VLAN ID=2) dan VLAN3 (VLAN ID=3) ke Ether1-Switch. 


Pada dua gambar capture di atas adalah contoh pembuatan Trunk Interface di router (Interface master Ether2).
IP Address yang berbeda segmen sudah bisa dipasang di kedua Vlan interface.


RB250GS Config
Langkah selanjutnya adalah melakukan konfigurasi Switch manageable RB250GS, Untuk konfigurasi RB250GS dilakukan menggunakan Web browser dan gunakan Username=admin password=[kosong].
Direkomendasikan untuk langkah awal adalah mengubah ip default di switch dari 192.168.88.1 menjadi ip yang lain untuk menghindari terjadinya conflict dengan ip default router. 


Vlan Table 
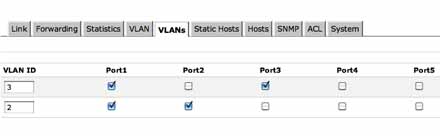
Langkah selanjutnya adalah untuk mendaftarkan Vlan ID yang akan didistribusikan ke switch. Port1-Switch akan bertindak sebagai trunk port sehingga Vlan2 dan Vlan3 akan diforward di port ini. Sedangkan padaPort2-Switch akan hanya memforward vlan 2 dan Port3-Switch hanya akan memforward vlan 3. 

Ilustrasi di atas dalah contoh config untuk Membuat Vlan table di RB250GS.

Pada switch manageable dikenal adanya Ingress Filtering dan Egress Filtering untuk mengatur bagaimana switch memperlakukan traffic yang datang dan meninggalkan port tersebut.
Ingress filtering adalah policy dari switch untuk mengatur traffic yang datang, sedangkan Egress filter untuk mengatur traffic yang keluar dari port tersebut. 


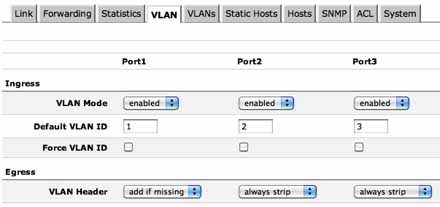
Pada ilustrasi di atas menunjukkan pada Ingress port di switch RB250GS pada port 1,2 dan 3 akan diperlakukan vlan forward policy (Vlan Mode = Enabled), yang disesuaikan dengan konfigurasi di Vlan table.
Pada setting Egress filter policy akan menunjukkan fungsi dari port itu sendiri. Contohnya pada Port1-Switch karena bertindak sebagai Trunk maka policy yang digunakan adalah "add if missing", sedangkan pada Port2 dan Port3-Switch akan bertindak sebagai Access port maka akan menggunakan policy "always strip".

Cara kerjanya adalah sebagai berikut :
  • Traffic yang datang dari Port1-Switch adalah traffic yang memiliki vlan header dan Vlan ID yang akan diterima dan diteruskan adalah Vlan dengan ID 2 dan 3 (sesuai dengan Vlan table).
  • Kita ambil contoh Ketika ada traffic dari Router dengan vlan ID=2 maka akan diteruskan ke Port2-Switch (sesuai vlan table). Dan pada saat traffic meninggalkan port2-switch, vlan header akan dihilangkan (egress policy di port2-switch yaitu "always strip").
  • Berbeda perlakuannya Pada traffic balik atau traffic balas yang datang dari port2-Switch menuju ke router maka akan diforward ke port1-switch, dan akan ditambahkan vlan header sesuai dengan default vlan id yang ada di port2-switch pada saat traffic meninggalkan port1-swith (egress port policy add if missing).

Kombinasi dengan Switch Manageable lain

Ada kondisi tertentu dimana Anda sudah mengimplementasikan VLAN di network Anda, dan kebetulan memang sudah memiiki beberapa vlan yang ada di switch manageable Anda. Maka jika Anda ingin menggabungkan atau mengkombinasi antara switch manageable yang sudah ada dengan switch RB250GS, maka konfigurasi di RB250GS tidak akan jauh berbeda.
Kuncinya ada di vlan ID yang sudah ada sebelumnya tetap harus dideklarasikan di vlan table RB250GS, dan port trunk tetap harus dibuat di salah satu port. Port trunk ini akan menjadi penjembatan antara Swich manageable Anda dengan RB250GS ini sendiri.


Pada bagan diatas, merupakan contoh bagan pengguaan RB250GS yang dikombinasikan dengan Switch manageable yang lain. 


Trunk port harus dibuat di switch manageable yaitu untuk menghubungkan antara router ke switch manageable dan satu lagi trunk port untuk menghubungkan switch manageable tersebut ke switch RB250GS

Loopback Detection - Fitur Apakah ini ??

Apakah anda pernah mengalami kejadian seperti gambar dibawah ini :


Kondisi ini biasanya disebabkan oleh 2 hal :

1. Ada karyawan yang membawa sendiri unmanaged switch dan menghubungkannya ke jaringan dan secara sengaja/tidak sengaja, karyawan tsb membuat loop di switch tsb dengan menghubungkan port 1 dan port 2 misalnya.

2. Dibutuhkan tambahan port dilokasi yang sama (misal ada penambahan PC) dan IT Dept, memasang unmanaged swicth dilokasi tsb. Secara tidak sengaja karyawan pada lokasi tsb membuat loop dengan menghubungkan port 1 dan port 2 misalnya.

Bila itu terjadi maka jaringan akan kolaps, karena adanya looping terus menerus. Yang jadi pertanyaan "Bagaimana mencegah hal ini ?". Deployment jaringan pada umumnya mengenal adanya STP (Spanning Tree Protocol) yang pada intinya untuk mencegah network loop. Namun bagaimana bila yang terjadi spt kondisi diatas dimana ada switch yang tidak STP-aware?

D-Link memberikan solusi yaitu LoopBack Detection v4.0, ini pengembangan dari LBD 2.0 dimana LBD 2.0 menggunakan BPDU packet utk mendeteksi adanya loop, kelemahan dari LBD 2.0 adalah membutuhkan switch yang STP-aware. LBD 2.0 jelas tidak cocok untuk masalah diatas.

LBD 4.0 tidak menggunakan BPDU packet untuk mendeteksi adanya loop namun menggunakan ECTP (Ethernet Configuration Test Protocol) untuk mendeteksi adanya loop dan ini STP independent, dalam arti, tidak membutuhkan STP dan cocok untuk kondisi diatas.

Fitur LBD 4.0 tersedia pada D-Link xStack Managed Switch Series (DES-3500 Series, DES-3800 Series, DGS-3400 Series dan DGS-3600 Series).

Saya akan memberikan contoh setting-nya, kembali ke gambar diatas, saya menggunakan DES-3828 untuk Managed Switch-nya dan DES-1008D untuk dumb switch. Saya hubungkan port 1 pada DES-3828 ke port 1 pada DES-1008D.

Lalu pada DES-3828, saya set spt dibawah :

1. Enable loopback detection


2. Aktifkan loopback detection pada port 1-12 (pada contoh ini saya hanya mengaktifkan port 1-12 saja)


3. Verifikasi apakah LBD sudah aktif atau belum


4. Cek status Loop


Lalu pada DES-1008D, hubungkan port 2 dengan port 3 menggunakan sebuah kabel ethernet untuk membuat loop, maka DES-3828 akan mendeteksi adanya loop di port 1 :


Otomatis bila ada loop pada port-port dimana LBD 4.0 di-enable maka port itu akan di-disabled dalam recover time yang sudah ditentukan (dalam contoh recovery time : 60 detik) :


Bila state Disabled maka otomatis Connection diset Link Down.

Dengan menggunakan fitur LBD 4.0 maka masalah looping seperti yang dijelaskan diatas dapat dicegah. Penjelasan saya diatas adalah LBD 4.0 untuk port-based, LBD 4.0 mempunyai satu mode lagi yaitu vlan-based. Saya akan jelaskan di-posting berikutnya :-)

Layer 3 Switch | indonesia


Layer 3 Switching memungkinkan komunikasi antar VLAN atau antar segmen jaringan dengan kecepatan tinggi mendekati kecepatan komunikasi kabel Ethernet pada umumnya. Komunikasi antar jaringan pada layer 3 biasa menggunakan piranti Router yang umum digunakan untuk komunikasi antar site lewat WAN Cloud. Salah satu piranti Layer 3 Switching adalah GSM7324 NETGEAR layer 3 Switch. Layer 3 Switching sangat berguna untuk mengurangi latensi dan meningkatkan kinerja komunikasi antar segmen di suatu jaringan berskala business sedang sampai jaringan corporasi yang complex.
GSM7324 NETGEAR layer 3 Switch
Kita bisa meningkatkan kinerja LAN dengan menggunakan backbone links kecepatan tinggi Gigabit dan juga menggunakan Switch LAN dengan performa tinggi. Untuk jaringan multi-segmen pemakaian Layer 3 Switching akan sangat meningkatkan kinerja komunikasi antar segmen dengan latensi minimal. Semua links seharusnya dimaksimalkan untuk throughput dan semua masalah bottleneck harus diselesaikan. Technology yang menggunakan Link Agregasi memberikan suatu cara untuk skalabilitas kebutuhan bandwidth LAN. Adopsi Gigabit dan backbone 10GE dimasa depan akan menjamin skalabilitas LAN dan memberikan integrasi yang mulus untuk layanan jaringan yang ada sekaranga maupun di masa mendatang. Anda bisa mempertimbangkan GSM7324 NETGEAR layer 3 Switch.
Penggunaan layer 3 Switching akan dapat membantu menyelesaikan masalah latensi komunikasi antar segmen dan juga batasan kinerja yang biasa digunakan oleh paket filtering yang menggunakan routing berdasarkan processor. Layer 3 Switching adalah technology LAN yang digunakan untuk meningkatkan kinerja routing antar VLAN dan tercapainya kecepatan forwarding transparent. NETGEAR GSM7324 layer 3 Switchmemberikan semua akan kebutuhan Switching Layer 3.
Kebutuhan minimum standard untuk kinerja LAN dan Layer 3 Switching adalah sebagai berikut:
  1. Semua Links harus dimaksimalkan untuk throughput dan semua masalah bottleneck harus diselesaikan. Jika terdeteksinya masalah bottlenecks maka perlu dipertimbangkan untuk meng-upgrade link backbone yang bersifat critis dan segment2 server juga perlu diupgrade. Tentunya ada mekanisme untuk menganalisa troughput dari Switcing dan Routing.
  2. Untuk mencapai suatu kinerja tinggi dalam komunikasi antar LAN atau antar VLAN maka solusi pemakaian Layer 3 Swicthing sangat diperlukan.
  3. Suatu Layer 3 Swicting setidaknya menawarkan rate forwarding pada atau diatas 5 sampai 10 Mpps (Million packets per second) atau bisa diskalakan pada kecepatan yang didapatkan pada jaringan LAN 100/1000 Mbps.
  4. Suatu layer 3 Switching setidaknya juga memberikan access-list extended (paket filtering) Checking In Silicon untuk meningkatkan kecepatan forwarding paket dan mengurangi latensi jaringan. Link jaringan kecepatan tinggi bisa menggunakan layanan Ethernet Gigabit. Kecepatan Links lebih jauh bisa ditingkatkan dengan menggunakan teknologi Ether Channel technologies (FEC\GEC). Teknologi ini bisa memberikan pipa data yang lebar masing2 sekitar 800 Mbps (untuk FEC) atau 8 Gbps (untuk GEC)
Jika diperlukan troughput routing kecepatan tinggi untuk komunikasi internetwork atau antar VLAN maka pemakaian Layer 3 Switching harus digunakan. Layer 3 Switcing adalah solusi routing secara hardware (Silicon) dengan kinerja yang sangat tinggi yang bisa memberikan solusi routing paket dengan kecepatan tinggi dengan latensi rendah. Routing secara konvesional adalah berdasarkan processing CPU yang menghasilkan kecepatan routing rendah (kurang dari 500 Kbps), sementara beberapa implementasi dari Layer 3 Switcing bisa memberikan kecepatan forwarding paket pada atau diatas 15 Mpps atau setara kecepatan teknologi Ethernet 100/1000 Mbps.
Multi-layer switching (MLS) adalah Switching hardware yang bisa melakukan Switching layer-2, layer-3 dan layer-4 atau bahkan layer lebih tinggi lainnya. Hal ini adalah sangat penting jika dalam satu perangkat tunggal diperlukan untuk memberikan switching dan routing didalam LAN dengan kinerja yang tinggi. Layer-4 Switching adalah penting jika keterbatasan masalah kinerja dan latensi paket filtering lewat extended access-list perlu diatasi.
Layer 3 Switching Diagram
Normal paket filtering berdasarkan processor adalah kinerja operasi sangat intensive, dengan dilakukan banyak paket test akan menghambat throughput paket. Multi Layer Switching akan mengatasi overhead kinerja dengan mengidentifikasikan aliran paket yang valid, paket di routing sekali dan secara bergiliran semua paket di Switching kedalam aliran.
Performa jaringan seharusnya di optimalkan dengan cara yang effektif agar memadai untuk kebutuhan kinerja jaringan saat ini maupun dimasa mendatang. Bottlenecks jaringan seharusnya di selesaikan agar kinerja jaringan menjadi lebih baik begitu juga response time aplikasi.
Dengan tidak menggunakan Layer 3 Switching antar segmen jaringan performa tinggi, maka bottleneck routing akan tidak terhindarkan.
NETGEAR GSM7324 layer 3 Switch
Berikut ini adalah GSM7324 Netgear layer 3 Switch yang merupakak Layer 3 Switch penuh dengan fungsional Gigabit dengan harga terjangkau. GSM7324 Netgear layer 3 Switch ini adalah switch dengan management full memberikan fitur Layer 3 yang anda harapkan, troughput maksimal dan fleksibilitas tuntutan jaringan2. GSM7324 Netgear layer 3 Switch sangat ideal untuk backbone links Swicthes kecepatan tinggi, server Gigabit, atau untuk tuntutan jaringan semua Gigabit.
GSM7324 Netgear layer 3 Switch memberikan switching fungsional Layer-2 dan Layer-3 yang bisa di manage dikombinasikan dengan kualitas layanan L2/L3/L4, pembekalan bandwidth, dan fitur access control memungkinkan telephoni VoIP, video converancing, dan aplikasi hemat biaya lainnya. Fitur berikut ini menjadikan GSM7324 Netgear layer 3 Switch sebagai inti semua tuntutan jaringan Gigabit.
  1. Kemampuan routing: routing IPv4 pada kecepatan Ethernet, dengan routing sampai 512 route per unit; VRRP (IP redundancy), ICMP, RIP I dan RIP II, OSPF, dan DHCP/BOOTP relay
  2. Kemampuan Switching: Port trunking, proteksi STP broadcast storm, extensive VLAN support, IGMP snooping, Rapid Spanning Tree, dan link aggregation
  3. Fitur kualitas layanan: DiffServ, access control lists, dan pembekalan bandwidth menggunakan informasi L2, L3, dan L4.
Harga sangat terjangkau, GSM7324 Netgear Layer 3 Switch memberikan fleksibilitas koneksi dari 12 / 24 port Gigabit atau dengan modul SFP (small form-factor pluggable) dijual terpisah.

Konfigurasi Switch dan VLAN


Konfigurasi Switch dan VLAN

Tidak seperti pada jaringan kecil misal dirumahan atau kantor kecil, jaringan besar yang berskala bisnis dan enterprise – urgensi dalam manajemen semua Swicthes yang ada dalam jaringan local adalah sangat perlu sekali. Perlu dilakukannya konfigurasi switch untuk alasan kemudahan manajemen jaringan dan untuk kebutuhan tuning untuk suatu performa yang lebih bagus adalah hal yang sangat menguntungkan. Jika komunikasi inter-VLAN antar Switches di bangun – maka konfigurasi VLAN juga harus dilakukan.
Jika anda pernah bermain-main dengan konfigurasi Cisco router, maka konfigurasi Switch adalah mempunyai kemiripan. Bahkan anda bisa menggunakan command yang sama seperti yang anda gunakan pada Cisco router. Perbedaan utama tentunya adalah perbedaan fungsi yang mencolok antara routers dan Switches. Untuk Switches dengan VLAN enabled, maka Konfigurasi VLAN juga sangat diperlukan untuk me-manage bagaimana perangkat-2 jaringan di bagi berdasarkan segmen-segmen kedalam VLANs.
Komponen Switches
Switch mempunyai banyak port sebagaimana fungsinya sebagai Swicth LAN. Anda bisa menggubungkan satu peranti kepada setiap port untuk komunikasi full-duplex. Jika diperlukan komunikasi half-duplex diperlukan, maka sebuah segmen bisa dihubungkan kepada sebuah port. Port-port pada switch diberi nomor dimulai angka 1. Untuk konfigurasi Switch, maka anda perlu menggunakan interface type Ethernet dan diikuti dengan dengan nomor interface (0), dan juga diikuti dengan nomor port. Misal, jika anda perlu mengidentifikasikan port ke dua dari Switch, maka penulisannya adalah Ethernet 0/2.
Komponen sebuah switchJika diperlukan koneksi antar Switches, maka anda bisa menggunakan port Trunk yang menghubungkan satu sama lain. Perhatikan gambar Switch disamping. Umumnya port Trunk di design dengan kecepatan yang lebih tinggi dari port-portnya (yang biasanya dengan speed 100/1000 Mbps) karena memang fungsinya sebagai uplink antar Switches dan biasanya berkecepatan Gigabit. Umumnya port Trunk diidentifikasikan dengan Trunk A dan Trunk B, dan untuk keperluan konfigurasi Switch – port Trunk juga diidentifikasikan sama dengan port Switch seperti FastEthernet 0/15 (atau fa0/15).
Untuk konfigurasi Switch, anda dapat menghubungkan Switch kepada suatu jaringan Ethernet network atau menghubungkan terminal console tersebut kepada port console. Untuk melakukan konfigurasi switch ini, kita bisa menggunakan salah satu tools yang tersedia yaitu:
  • CLI – command line interface
  • Switch menu
  • Dan VSM (Visual Switch Manager) Web Interface
Jika anda menggunakan command line interface dalam konfigurasi Switch, maka command yang digunakan hampir sama dengan yang anda gunakan untuk konfigurasi Cisco router. Keduanya mempunyai kesamaan umum seperti berikut ini:
  • Untuk keperluan Help – anda bisa menggunakan “?”, misalkan sh? Akan menampilkan semua command yang berawalan dengan sh.
  • Switch dan Router keduanya mempunyai user exec, privileged exec, global configuration, dan interface configuration modes.
  • Sama-sama menggunakan keywork pendek yang unik, misal sh (untuk command show)
Untuk mengenali sebuah Switch, maka perlu diberikan sebuah IP address. pemberian IP address pada sebuah switch hanya dimaksudkan untuk kebutuhan manajemen Switch itu sendiri terutama untuk Telnet utility kepada switch. Disamping pemberian IP address, anda juga perlu memberikan default Gateway jika memerlukan manajemen Telnet dari lain subnet. Lihat juga artikel konfigurasi standard jaringan.
Konfigurasi VLAN
Kita sudah membicarakan lebih detail mengenai VLAN sebelumnya. Dengan VLAN anda bisa memberikan peranti pada Switch yang berbeda dengan logical LAN atau VLAN yang berbeda. Walaupun setiap Switch dapat dihubungkan pada beberapa VLAN, akan tetapi sebuah port Switch hanya bisa diberikan satu VLAN saja pada saat yang sama. Konfigurasi VLAN pada port Switch bisa diberikan secara statis (manual) maupun secara dinamis.
Dengan lebih memahami Cisco Swicthes anda juga perlu memahami Cisco VLAN Trunking protocols (VTP) yang memang digunakan untuk menyederhanakan konfigurasi Switches dalam suatu jaringan multi-switched.
VLAN Trunking Protocol (VTP) memungkinkan Switches di configure dalam salah satu dari tiga macam modus:
  1. Server Mode, switches digunakan untuk memodifikasi konfigurasi VLAN. Informasi konfigurasi ini kemudian di broadcast ke semua peranti VTP yang lainnya.
  2. Client mode, Switch menerima update perubahan dari suatu server VTP dan melewatkan informasi VTP kepada switches lainnya. Akan tetapi konfigurasi VLAN tidak diijinkan melalui switch dengan mode Client.
  3. Transparent mode, Switch tidak menerima konfigurasi VTP dari switches lainnya. Konfigurasi VLAN bisa dilakukan melalui Swicth ini akan tetapi perubahan informasi hanya berlaku pada switch local ini saja.
Untuk melakukan konfigurasi VLAN, langkah berikut perlu dilakukan:
  1. Mengubah mode VTP dari Switch menjadi Server atau Transparent mode
  2. Enable Trunking padainterface inter-switch
  3. Mendefinisikan VLAN
  4. Memberikan port2 kepada VLAN
Sebuah switch agar bisa berfungsi untuk melakukan konfigurasi VLAN, maka harus berada pada mode Server atau Transparent
  • VLAN ID method: frame tagging menggunakan ISL
  • Predefined VLANs: 1, 1002, 1003, 1004, 1005
  • Default VLANs tidak bisa di edit atau di-rename
  • VTP mode: server
VLAN Configuration commands
Yang berikut adalah table dasar command-command konfigurasi VLAN
FungsiCommand
Men-settup menjadi VTP modeSwitch (config)# vtp server
Switch (config)# vtp transparent
Enable trunking pada inter-switch interfaceSwitch (config-if)# trunk on
Membuat VLANSwitch (config)# vlan <VLAN-Number>
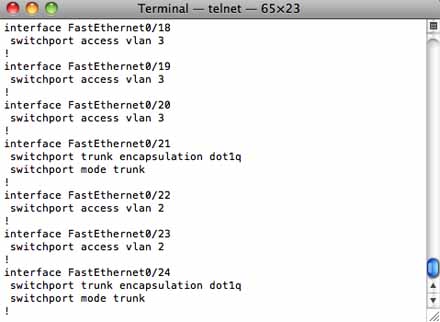
Memberikan suatu port kepada VLANSwitch (config-if)# vlan-membership static <VLAN-number>
Switch (config-if)# vlan-membership dynamic
Contoh:
Command-command berikut untuk men-setup VTP mode dari sebuat Switch menjadi server mode, dan kemudian enable Trunking pada port Trunking pertama, membuat VLAN, dan memberikan beberapa port kepada VLAN
Switch (config)# vtp server
Switch (config)# int fa0/26
Switch (config-if)# trunk on
Switch (config-if)#exit
Switch (config)# vlan 20
Switch (config)# int eth0/4
Switch (config-if)# vlan-mem static 20
Switch (config-if)# exit
Switch (config)# int eth0/5
Switch (config-if)#vlan-mem static 20
Anda bisa melihat / mereview konfigurasi VLAN yang telah anda lakukan untuk memastikan kalau konfigurasi VLAN benar.
Show vlanMe-list semua atau sebagian VLAN yang dipilih, output memberikan status VLAN dan juga port-port yang diberikan VLAN.
Show vtpMenayangkan status VTP dan informasi konfigurasi pada switch
Show trunk <trunk letter>Menunjukkan status dari port Trunk dan juga metoda encapsulation trunk
Show vlan-membershipMe –list semua port Switch dan kenaggotaan VLAN mereka
Show spantree <number>Menunjukkan konfigurasi spanning tree dan informasi status untuk VLAN yang dipilih
Konfigurasi Spanning Tree
Switches bisa dikonfigurasi dalam beberapa path / jalur untuk memberikan suatu fault-tolerance. Dengan beberapa path / jalur – akan membuat suatu jaringan menjadi rentan terhadap suatu terbentuknya apa yang disebut bridging loops, suatu broadcast packet yang berjalan memutar tak berujung yang bikin macet jaringan. Algoritme spanning tree digunakan untuk mencegah suatu terbentuknya bridging loops dalam suatu jaringan.
Semua Switches Cisco (dan sebagian besar Switch lainnya) sudah STP enabled secara default pabrik. Konfigurasi switch port adalah automatis saat port terhubung kedalam jaringan dan switch dihidupkan. Akan tetapi adakalanya anda harus memastikan bahwa STP sudah di-enable, berikut command-command nya.
Switch (config)# spantree <vlan#>Enable spanning tree protocol pada suatu VLAN switch
Switch (config)#no spantree <vlan#>Disable spanning tree protocol pada the switch
Switch# show spantreeMelihat informasi konfigurasi spanning tree dan juga statistiknya.
Misalkan command berikut: Switch (config)#spantree 22 (meng-enable spanning tree on VLAN 22)
Ingat, jika anda melakukan konfigurasi uplink antar-switch dengan jalur ganda, STP harus dienable untuk mencegah terbentuknya bridging loops (jawa: sinyal sing mulek, mbulet, ngglibet?).
For the english version Check here Switching Configuration
Semoga bermanfaat, Salam Ki.
Lihat juga artikel terdahulu:

Switch Configuration


Unlike small network at home, in business-class or enterprise class network – Switch Configuration is needed for the management reason and fine tuning for better performance. When inter-VLAN communication between Switches is deployed, VLAN Configuration is also needed.
Just like configuring Cisco Router, Cisco Switch Configuration has similarity. You can use mostly the same commands as you can do in Cisco router. The major differences are due to the inherent differences between the routers and the switches. For Switches with VLAN enabled, VLAN Configuration is required to manage how the devices are segmented into the VLANs.
Switch Components
The Switch has actual switch ports as the majority connectors. You can connect one device to each of the port for full-duplex communication. If half duplex communication is needed, a segment should be connected to each port. Ports are identified by numbers beginning with 1. For Switch Configuration, the interface type Ethernet is used followed by the interface number (0), and also followed by the port number. For instance, when you identify the second switch port, it is written as Ethernet 0/2.
Switch Configuration
If connection between Switches is needed, you can use the Trunk ports to connect directly each other. Typically the Trunk ports are designed with faster speeds (typically 1 Gigabit) than normal other Switch ports (typically 100/1000 Mbps). Typically the Trunk ports are identified by Trunk A and Trunk B, and for Switch Configuration purposes – the trunk ports are identified similarly to regular switch ports such as FastEthernet 0/15 (or fao/15).
For Switch Configuration, you can connect the Switch to an Ethernet network or connect the Terminal console to the console port. There are three tools to help us configure the Switches.
  • CLI – Command Line Interface
  • Switch Menu
  • And VSM (Visual Switch Manager) Web Interface
Switch Configuration using command line interface is similar to using the router command line interface. Both switch and router command line interfaces have the following common items:
  • To get help about the command – use ?, for examples: sh? Will show all the commands starting with sh
  • Both Switches and routers have user exec, privileged exec, global configuration, and interface configuration modes.
  • Use unique shortened form of command keywords.
The Switch itself is identified by the IP address assigned to the Switch. Assigning the IP address to the Switch is for the remote management reason typically with Telnet utility to the switch. Remember that the Switch ports are not assigned the IP address. In addition to setting the IP address, you will also need to configure the default gateway address if you want to manage the switch from a different subnet.
VLAN Configuration
VLAN has been discussed before. VLAN allows you assign devices on different switch to different logical or virtual LANs. Although each Switch can be connected to multiple VLANs, each switch port can be assigned to only one VLAN at a time. VLAN Configuration to the Switch Ports can be assigned statically (manually) or dynamically.
Being familiar with Cisco Switches you need to understand Cisco’s VLAN Trunking Protocol (VTP) which is used to simplify Switch configuration in a multi-switched network.
VLAN Trunking Protocol (VTP) allows the switches to be configured in one of the following three modes:
  1. Server mode, the switch is used to modify the VLAN configuration. The configuration information is then broadcasted to other VTP devices
  2. Client mode, the switch receives changes from a VTP server and passes VTP information to other switches. However VLAN configurations are not allowed from Client mode switch.
  3. Transparent mode, the Switch does not receive VTP configuration information from other switches. It just passes the VTP information to other switches as it receives the information. VLAN configuration can be done from this switch but the changes only apply to the local switch.
Complete the following processes in performing the VLAN Configuration:
  1. Modify the VTP mode to server or Transparent
  2. Enable Trunking on inter-switch interfaces
  3. Define the VLANs
  4. Assign ports to the VLAN
A switch must be in either Server or Transparent mode to allow the VLAN Configuration. Typically Cisco switches are shipped with the following default VLAN configuration:
  • VLAN ID method: frame tagging using ISL
  • Predefined VLANs: 1, 1002, 1003, 1004, 1005
  • Default VLANs cannot be deleted or renamed
  • VTP mode: server
VLAN Configuration commands
The following table lists basic VLAN configuration commands and tasks
TaskCommand
Set the VTP modeSwitch (config)# vtp server
Switch (config)# vtp transparent
Enable trunking on the inter-switch interfaceSwitch (config-if)# trunk on
Create VLANSwitch (config)# vlan <VLAN-Number>
Assign a port to VLANSwitch (config-if)# vlan-membership static <VLAN-number>
Switch (config-if)# vlan-membership dynamic
Examples:
The following commands set the VTP mode to server mode, and then enable trunking on the first trunking port, and create VLAN, assign ports to the VLAN
Switch (config)# vtp server
Switch (config)# int fa0/26
Switch (config-if)# trunk on
Switch (config-if)#exit
Switch (config)# vlan 20
Switch (config)# int eth0/4
Switch (config-if)# vlan-mem static 20
Switch (config-if)# exit
Switch (config)# int eth0/5
Switch (config-if)#vlan-mem static 20
Verifying the VLAN configuration is important to make sure how correct the configuration is.
Show vlanList all or selected VLANs, the output will show the status of the VLAN and the ports assigned to the VLAN
Show vtpDisplay VTP status and configuration information for the switch
Show trunk <trunk letter>Shows the status of the trunk ports and the trunking encapsulation method
Show vlan-membershipList all the switch ports and their VLAN membership
Show spantree <number>Show spanning tree configuration and status information for a selected VLAN
Spanning Tree Configuration
Switches can be configured in multiple paths to provide fault-tolerance. With multiple paths the network is susceptible to the bridging loops. Spanning tree algorithm is used to prevent the bridging loops from forming.
All Cisco switches are spanning tree protocol enabled by default. Switch port configuration is automatic when the switch is connected to the network and powered on. The following commands used for STP configuration:
Switch (config)# spantree <vlan#>Enable the spanning tree protocol for the switch
Switch (config)#no spantree <vlan#>Disable the spanning tree protocol for the switch
Switch# show spantreeViewing the spanning tree configuration information and statistic
For example: Switch (config)#spantree 22 (enable spanning tree on VLAN 22)

Layer 3 Switch


Layer 3 Switch provides internetwork communication with the high speed near wire communication speed. High performance routing with layer 3 switch can produce a network that functions at or near wire speeds with minimal latency. In a large business or corporate network with multiple networks, Layer 3 Switch (such as GSM7324 NETGEAR layer 3 Switch) would improves the LAN performance and reduce latency.
We can improve LAN performance by using high speed 100/1000 Mbps backbone links and high performance LAN switches. For multi segment networks, the deployment of high performance Layer 3 Switch will improve internetwork segments communication with minimal latency. All links should be maximized for throughput and any network bottleneck issues resolved. Technologies that utilize link aggregation provide an easy way to scale the LANs bandwidth requirements. Adoption of gigabit and future 10GE backbones will ensure the LAN scalability and provide smooth integration for current and planned network services. Consider the GSM7324 NETGEAR layer 3 Switch.
The use of layer-3 switch can help resolve with internetwork latency and performance limitations commonly associated with processor based routing and the use of packet filtering. Layer-3 switch is a LAN technology used for improving inter-VLAN routing and achieving transparent forwarding rates. NETGEAR GSM7324 layer 3 Switch provides all the layer 3 requirements you need. See also Virtual LAN best practice concept.
The minimum requirement with regards to LAN Performance and Layer 3 switch is:
  1. All links must be maximized for throughput and any network bottleneck issues resolved. If bottlenecks exist then consider the upgrading of critical backbone links and server segments. Analysis of switching and routing throughput may also be required.
  2. To achieve a high performance communication between LAN segments or VLANs, then a layer 3 switch solution should be used.
  3. A Layer 3 switch must offer forwarding rates at or above 5 to 10 Mpps (Million packets per second), and that scales to speeds (100/1000 Mbps) encountered in the LAN.
  4. A layer 3 switch should also perform extended access-list (packet filtering) checking in silicon to improve packet forwarding rates and reduce network latency. Faster network links can be provisioned by using Fast and Gigabit Ethernet Services. Links speeds can be further improved by using Ether Channel technologies (FEC\GEC) were appropriate. This can provide large data pipes at 800 Mbps (FEC) or 8 Gbps (GEC) respectively.
If high internetwork or inter-VLAN routing throughput is required then layer 3 switch should be used. Layer-3 switch is a high performance routing in hardware (silicon) solution which provides the ability to route packets at line speed with very low latency. Conventional routing is processor driven and suffers from slower packet forwarding rates (less than 500 Kpps). Layer 3 switch can yield forwarding rates in excess of 5 Mpps (packets per second), while some implementations of Layer 3 switch can forward at or above 15 Mpps.
Multi-layer switching (MLS) is the ability to perform layer-2, layer-3 and layer-4 (sometimes higher) switching in hardware. This is off particular importance when a single chassis is required to provide high performance switching and routing within the LAN. Layer-4 (L4) switching is important when addressing the performance and latency limitation of packet filtering via extended access lists.
Normal processor based packet filtering is a very performance intensive operation, with many packet tests being performed which can impede packet throughput. MLS circumvents this performance overhead by identifying packet streams in a valid flow, routing the packet once and then subsequently switching (in silicon) all packets in the flow.
Network performance should be optimized in an effective manner to suit existing and future network performance requirements. Network bottlenecks should be resolved to improve the network performance and application response times.
If network bottlenecks are not resolved then notable network performance degradation and network timeouts will occur.
By not using a layer 3 switch between high performance LAN segments, a routing bottleneck will occur.
NETGEAR GSM7324 layer 3 Switch
Netgear Layer 3 SwitchesThe following is GSM7324 Netgear layer 3 Switch, full layer 3 with Gigabit functionality at an affordable price. This GSM7324 Netgear layer 3 Switch is full-managed Switch to provide layer 3 features you expect, maximum throughput and flexibility for demanding networks. GSM7324 layer 3 Switch is ideal as a backbone for 10/100 switches, Gigabit servers, or as the robust core of a demanding, all-Gigabit network.
GSM7324 Netgear layer 3 Switch provides both Layer 2 and Layer 3 managed switching functionality combined with L2/L3/L4 Quality of Service, bandwidth provisioning and access control features enable Voice over IP (VoIP) telephony, video conferencing, and other cost-saving applications. The following features will set this GSM7324 Netgear layer 3 Switch as the robust core of a demanding, all-Gigabit network.
  1. Routing capability: IPv4 routing at wire speed, with up to 512 routes per unit; VRRP (IP redundancy), ICMP, RIP I and RIP II, OSPF, and DHCP/BOOTP relay. See also ip routing guidelines
  2. Switching capability: Port trunking, STP broadcast storm protection, extensive VLAN support, IGMP snooping, Rapid Spanning Tree, and link aggregation, see also vpn tutorial
  3. Quality of Service feature: DiffServ, access control lists, and bandwidth provisioning using L2, L3, and L4 information.
Very affordable, the GSM7324 Netgear Layer 3 Switch provides the connection flexibility of 12 or 24 Copper Gigabit ports, or up to 12 small form-factor pluggable (SFP) modules, sold separately.
HP E5500-48G-PoE Layer 3 Switch
HP E5500-48G is a designed for large business network. it’s a fully managed switch with advanced layer 3 routing capability for multi-segments environment.
Uplink Type:
  1. 10/100/1000 Copper
  2. 1000MB Fiber
  3. 10 GbE Copper
  4. 10 GbE Fiber
  5. IPv6 Host / Management
  6. High Availability Features:
  7. Redundant Power
  8. Stacking
Features:
  1. HP E5500 Series Gigabit devices are fully managed advanced Layer 2/3/4 enterprise-class switches.
  2. 48x 10/100/1000 ports including four dual personality ports matched to SFP ports for fiber connectivity.
  3. 2x built-in stacking ports each supporting 24Gbps; 8-high redundant configuration supports 96Gbps full duplex stacking performance.
  4. Full routing capabilities including static routes, RIP routing V1/V2, multicast routing, OSPF, PIM SM and DM
  5. One expansion slot supporting available 1- and 2-port 10-Gigabit module, or supporting 8 additional SFP Gigabit ports.
  6. Upgradable IEEE 802.3af Power over Ethernet with a PoE power budget of 300 Watts by changing the power supply.