Showing posts with label vlan. Show all posts

Sunday, August 7, 2011

VLAN pada 3Com SuperStack dan Mikrotik Router OS


Tulisan ini menceritakan langkah-langkah setup dan konfigurasi port untuk keperluan VLAN pada switch 3C13700A SuperStack 3 Switch 4200 26-port, pada topologi jaringan sederhana yang menggunakan Mikrotik Router OS pada Router.
Asumsi;
  • Setup awal swicth 3com telah dilakukan sebelumnya
  • Sudah dapat melakukan konfigurasi melalui CLI, telnet
Sekilas mengenai VLAN
VLAN berdasarkan definisi adalah logical independent network within a physical network, sebagai ilustrasi yang lebih mudah mungkin serupa tapi tak sama dengan pembagian partisi pada HDD.
Beberapa keuntungan VLAN, disadur dari http://en.wikipedia.org/wiki/VLAN;
  • Menambah jumlah broadcast domain tapi mengurangi ukuran masing-masing, yang otomatis menurunkan traffic jaringan dan meningkatkan keamanan.
  • Mengurangi kebutuhan untuk membuat subnetwork.
  • Mengurangi kebutuhan hardware, jaringan dapat dipisahkan secara logical, tidak harus secara fisik.
  • Menambah kendali terhadap berbagai jenis trafiic.
  • Membuat beberapa logical swicth di dalam sebuah logical switch.

Friday, July 22, 2011

RB250GS sebagai Multi Fungsi Switch


LAN ?

Lan adalah sebuah jaringan area lokal yang didefinisikan dan dinaungi oleh alamat network dan alamat broadcast yang sama.
Perlu Anda ingat juga bahwa pada perangkat Router akan menghentikan traffic broadcast apapun itu protocolnya, tetapi pada switch akan secara otomatis akan meneruskannya.


VLAN ?

VLAN adalah Virtual LAN yaitu sebuah jaringan LAN yang secara virtual dibuat di sebuah switch. Pada switch standard biasanya akan meneruskan traffic dari satu port ke semua port yang lain ketika ada traffic dengan domain broadcast yang sama melewati port tersebut.
Untuk switch yang khusus, mereka mampu untuk membuat beberapa LAN yang berbeda dengan id yang berbeda di tiap portnya, dan hanya akan meneruskan traffic ke port-port yang memiliki id yang sama.
Switch type khusus ini sebenarnya sudah secara otomatis memasang VLAN di dalamnya (vlan id = 1) yang beranggotakan semua port yang ada.


Mengapa VLAN dibutuhkan ?
Menjadi Sangat penting juga VLAN ini digunakan, yaitu ketika network Anda menjadi semakin besar skalanya dan traffic broadcast menjadi beban di seluruh network Anda.
Beban terlalu besar yang disebabkan oleh traffic broadcast ini bisa menyebabkan network Anda jatuh dan tidak se-responsif sebelumnya.


Kapan VLAN perlu diimplementasikan ?

Anda memerlukan VLAN ketika kondisi jaringan Anda :

  • Memiliki lebih dari 200 node perangkat di dalam jaringan Anda
  • Banyak terjadi traffic broadcast di jaringan Anda
  • Anda ingin membagi beberapa user Anda menjadi group-group tersendiri untuk meningkatkan keamanan
  • Mengurangi traffic broadcast yang banyak disebabkan oleh serangan virus dan program pengganggu lain yang akan memporak porandakan jaringan Anda.
  • Atau Anda hanya ingin membuat beberapa virtual switch dari switch yang sudah ada

Mengapa tidak menggunakan satu subnet saja ?

Pada perkembangan jaringan Anda, bisa saja membutuhkan perlakukan yang berbeda (VOIP network, server network, local network, Gateway yang berbeda) tetapi masih berada di dalam infrastruktur dan lokasi yang sama.
Atau bisa juga sebaliknya, Anda memiliki beberapa perangkat yang berlainan infrastruktur dan lokasi tetapi masih berada dalam satu segmen network yang sama (infrastructure sharing).


Bagaimana perangkat yang berbeda VLAN bisa berkomunikasi ?

Pada perangkat yang berbeda vlan akan dapat berkomunikasi satu sama lain melalui router (routing protocol). Sama seperti halnya beberapa subnet yang berbeda berkomunikasi satu sama lain dengan bantuan router.


RB250GS ?

Salah satu produk Mikrotik terbaru yaitu RB250GS adalah termasuk didalam switch khusus yang bisa mengimplementasikan VLAN di setiap portnya. Dan mungkin switch manageable terkecil dan termurah yang pernah dibuat. Selain membuat Jaringan Anda lebih terorganisasi dengan baik mungkin switch kecil ini bisa menjadi sarana hemat Anda untuk mengenal dan mengimplementasikan VLAN di jaringan Anda. 

Implementasi Dasar VLAN menggunakan RB250GS

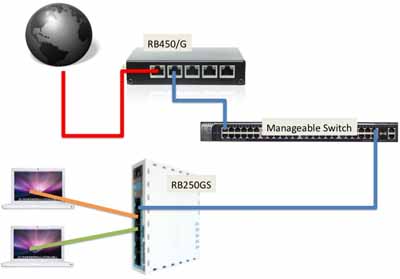
Pada bagan di bawah ini adalah bagan jaringan untuk contoh implememtasi VLAN yang bisa dilakukan oleh produk router mikrotik dan tentunya dipadukan dengan switch mikrotik RB250GS. 


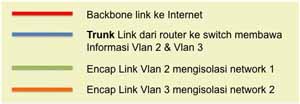
Pada Bagan Network di atas sudah digambarkan se-sederhana mungkin dengan dilengkapi keterangan jalur dan warna yang berbeda untuk membedakan fungsi dan tugasnya.

Jalur Internet akan masuk ke dalam router mikrotik Anda melalui interfaceEther1 dan akan didistribusikan kembali ke jaringan Local melalui InterfaceEther2.

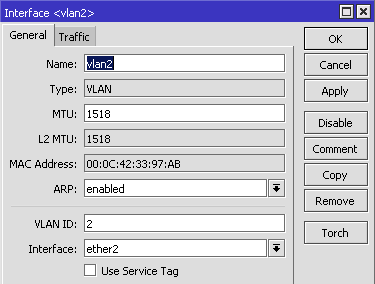
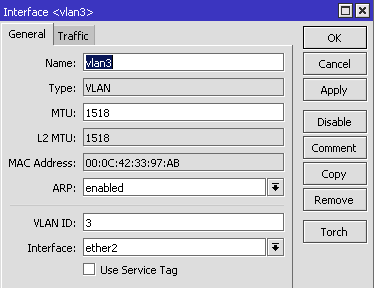
Pada Ether2 di router terdapat 2 VLAN yaitu VLAN2 (untuk melambangkan segmen network 1) dan VLAN3 (untuk melambangkan segmen network 2). Kedua informasi VLAN ini akan diteruskan ke switch RB250GS dengan menghubungkan Ether2 dari router ke Ether1-Switch.
     
Pada switch RB250GS segmen network 1 dan network 2 akan didistribusikan ke interface yang berbeda, yaitu network 1 distribusi ke Ether2-Switchsedangkan segmen network 2 akan didistribusikan ke Ether3-Switch.

Dengan konfigurasi seperti ini, semua Perangkat apapun yang tekoneksi ke Ether2-Switch (PC, Printer) akan memiliki subnet yang berbeda dengan perangakat (Server, Voip phone, IP Cam) yang terhubung ke Ether3-Switch.

Semua perangkat yang terhubung di kedua port switch ini harus menggunakan routing terlebih dahulu di router untuk berkomunikasi satu sama lain.   


Trunk Link ?

Trunk link adalah sebuah komunikasi antara Switch dengan Switch atau bisa juga antara Switch dengan Router, yang membawa informasi beberapa VLAN (VLAN ID) yang bebeda diantara kedua perangkat tersebut. Pada Ether2 di router akan menyeberangkan informasi VLAN2 (VLAN ID=2) dan VLAN3 (VLAN ID=3) ke Ether1-Switch. 


Pada dua gambar capture di atas adalah contoh pembuatan Trunk Interface di router (Interface master Ether2).
IP Address yang berbeda segmen sudah bisa dipasang di kedua Vlan interface.


RB250GS Config
Langkah selanjutnya adalah melakukan konfigurasi Switch manageable RB250GS, Untuk konfigurasi RB250GS dilakukan menggunakan Web browser dan gunakan Username=admin password=[kosong].
Direkomendasikan untuk langkah awal adalah mengubah ip default di switch dari 192.168.88.1 menjadi ip yang lain untuk menghindari terjadinya conflict dengan ip default router. 


Vlan Table 
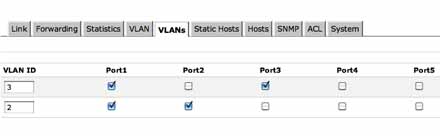
Langkah selanjutnya adalah untuk mendaftarkan Vlan ID yang akan didistribusikan ke switch. Port1-Switch akan bertindak sebagai trunk port sehingga Vlan2 dan Vlan3 akan diforward di port ini. Sedangkan padaPort2-Switch akan hanya memforward vlan 2 dan Port3-Switch hanya akan memforward vlan 3. 

Ilustrasi di atas dalah contoh config untuk Membuat Vlan table di RB250GS.

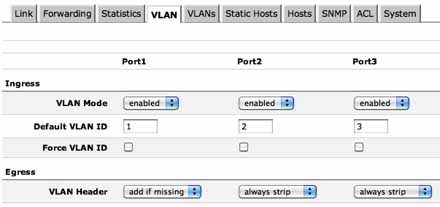
Pada switch manageable dikenal adanya Ingress Filtering dan Egress Filtering untuk mengatur bagaimana switch memperlakukan traffic yang datang dan meninggalkan port tersebut.
Ingress filtering adalah policy dari switch untuk mengatur traffic yang datang, sedangkan Egress filter untuk mengatur traffic yang keluar dari port tersebut. 


Pada ilustrasi di atas menunjukkan pada Ingress port di switch RB250GS pada port 1,2 dan 3 akan diperlakukan vlan forward policy (Vlan Mode = Enabled), yang disesuaikan dengan konfigurasi di Vlan table.
Pada setting Egress filter policy akan menunjukkan fungsi dari port itu sendiri. Contohnya pada Port1-Switch karena bertindak sebagai Trunk maka policy yang digunakan adalah "add if missing", sedangkan pada Port2 dan Port3-Switch akan bertindak sebagai Access port maka akan menggunakan policy "always strip".

Cara kerjanya adalah sebagai berikut :
  • Traffic yang datang dari Port1-Switch adalah traffic yang memiliki vlan header dan Vlan ID yang akan diterima dan diteruskan adalah Vlan dengan ID 2 dan 3 (sesuai dengan Vlan table).
  • Kita ambil contoh Ketika ada traffic dari Router dengan vlan ID=2 maka akan diteruskan ke Port2-Switch (sesuai vlan table). Dan pada saat traffic meninggalkan port2-switch, vlan header akan dihilangkan (egress policy di port2-switch yaitu "always strip").
  • Berbeda perlakuannya Pada traffic balik atau traffic balas yang datang dari port2-Switch menuju ke router maka akan diforward ke port1-switch, dan akan ditambahkan vlan header sesuai dengan default vlan id yang ada di port2-switch pada saat traffic meninggalkan port1-swith (egress port policy add if missing).

Kombinasi dengan Switch Manageable lain

Ada kondisi tertentu dimana Anda sudah mengimplementasikan VLAN di network Anda, dan kebetulan memang sudah memiiki beberapa vlan yang ada di switch manageable Anda. Maka jika Anda ingin menggabungkan atau mengkombinasi antara switch manageable yang sudah ada dengan switch RB250GS, maka konfigurasi di RB250GS tidak akan jauh berbeda.
Kuncinya ada di vlan ID yang sudah ada sebelumnya tetap harus dideklarasikan di vlan table RB250GS, dan port trunk tetap harus dibuat di salah satu port. Port trunk ini akan menjadi penjembatan antara Swich manageable Anda dengan RB250GS ini sendiri.


Pada bagan diatas, merupakan contoh bagan pengguaan RB250GS yang dikombinasikan dengan Switch manageable yang lain. 


Trunk port harus dibuat di switch manageable yaitu untuk menghubungkan antara router ke switch manageable dan satu lagi trunk port untuk menghubungkan switch manageable tersebut ke switch RB250GS

Virtual LAN | indonesia


Virtual LAN (VLAN) memberikan suatu metoda yang sangat flexible untuk memanage segment-2 jaringan menggunakan Switch LAN. Jika menggunakan VLAN dalam jaringan-jaringan yang mempunyai Swithes yang saling terhubung, VLAN trunking antar switches diperlukan.
VLAN memberikan suatu flexibilitas managemen dalam membuat Virtual LAN terpisah menjadi segment-segment atau subnet-subnet yang bisa dignakan untuk mendifinisikan lokasi terpisah atau jaringan-jaringan departemental. Penggunaan Virtual LAN dalam suatu jaringan LAN adalah bersifat opsional dan biasanya dipengaruhi oleh kebutuhan2 tertentu yang khusus seperti misalnya alasan keamanan dan pemisahan departemen.
Konsep Virtual LAN
Sebelum memahami Virtual LAN, suatu pengertian khusus mengenai definisi suatu LAN diperlukan. Sebuah LAN meliputi semua piranti jaringan yang berada pada satu broadcast domain. Suatu broadcast domain meliputi sekelompok piranti jaringan yang terhubung dalam suatu jaringan LAN yang bisa mengirim frame broadcast, dan semua piranti lainnya dalam satu segmen LAN yang sama akan menerima salinan frame broadcast tersebut. jadi bisa dikatakan bahwa suatu jaringan LAN dan suatu broadcast domain pada prinsipnya adalah hal yang sama.
Tanpa VLAN, sebuah Switch akan memperlakukan semua interface pada Switch tersebut berada pada broadcast domain yang sama – dengan kata lain, semua piranti yang terhubung ke Switch berada dalam satu jaringan LAN. Dengan adanya VLAN, sebuah switch bisa mengelompokkan satu atau beberapa interface (baca port) berada pada suatu VLAN sementara interface lainnya berada pada VLAN lainnya. Jadi pada dasarnya, Switch membentuk beberapa broadcast domain. Masing-masing broadcast domain yang dibuat oleh Switch ini disebut virtual LAN.
Dasar VLAN
Satu atau beberapa switch dapat membentuk suatu virtual LAN yang disebut sebuah broadcast domain. Sebuah Virtual LAN dibuat dengan memasukkan beberapa interface (port) kedalam suatu VLAN dan beberapa port lainnya berada pada VLAN lain.
Jadi, daripada semua port dari sebuah Switch membentuk satu broadcast domain tunggal, sebuah Switch bisa memecah menjadi beberapa VLAN tergantung kebutuhan dan konfigurasi. Untuk membantu memahami apa itu VLAN, dua gambar dibawah bisa digunakan untuk memahaminya.
Pada gambar pertama ini dua buah Switch membentuk dua broadcast domain berbeda, masing-asing Switch membentuk satu broadcast domain. TIDAK ada VLAN dibuat disini.
dua buah Switch membentuk dua broadcast domain berbeda, tan[a VLAN
Secara alternative, beberapa broadcast domain dapat dibuat dengan menggunakan sebuah Switch tunggal. Seperti gambar diatas, gambar dibawah ini menunjukkan dua buah broadcast domain yang sama akan tetapi diimplementasikan sebagai dua VLAN yang berbeda pada sebuah Switch tunggal.
Beberapa broadcast domain dapat dibuat dengan menggunakan sebuah Switch tunggal
Untuk sebuah jaringan LAN kecil misal dirumahan atau dikantoran kecil, tidak ada alasan untuk membuat VLAN. Akan tetapi ada beberapa motivasi untuk membuat VLAN yang meliputi alasan berikut ini:
  • Untuk mengelompokkan user berdasarkan departemen, atau mengelompokkan suatu group pekerja kolaborasi, ketimbang berdasarkan lokasi.
  • Untuk menurangi overhead dengan membatasi ukuran broadcast domain
  • Untuk menekankan keamanan yang lebih baik dengan menjaga piranti-piranti sensitive terpisah kedalam suatu VLAN
  • Untuk memisahkan traffic khusus dari traffic utama – misalkan memisahkan IP telephoni kedalam VLAN khusus terpisah dari traffic user.
Membuat VLAN
Kita bisa mengkonfigure interface / port dari Switch dengan jalan meng-asosiasikan port tersebut kepada suatu VLAN dengan konfigurasi semacam “interface 0/1 in VLAN1” atau “interface 0/2 in VLAN5” dan seterusnya. Hal semacam ini kita sebut sebagai VLAN berdasarkan port-base, suatu konfigurasi VLAN umum pada suatu Switch yang mudah tanpa perlu mengetahui address MAC dari piranti. Akan tetapi diperlukan dokumentasi yang rapi agar bisa mengetahui piranti mana dengan cabling yang mana menuju interface Switch yang mana, sehingga jelas piranti mana pada VLAN yang tepat.
Alternative lain yang jarang digunakan adalah mengelompokkan piranti-piranti kedalam VLAN berdasarkan MAC address dari piranti2 tersebut. akan tetapi cara yang satu ini menciptakan overhead adminitrasi dengan konfigurasi masing2 piranti dengan MAC address. Suatu register yang bagus untuk semua MAC address yang dikonfigurasikan kedalam berbagai Switches dan asosiasi tiap piranti MAC ke setiap VLAN haruslah rapi dan selalu diupdate jika terjadi perubahan. Jika sebuah piranti berpindah ke port lain dan mengirim sebuah frame, piranti tersebut tetap berada pada VLAN yang sama. Hal ini mengijinkan piranti2 untuk bisa berpindah pindah kemana saja dengan mudah dan tetap pada VLAN yang sama walau pindah ke port lain.
Trunking VLAN dengan ISL and 802.1q
Jika menggunakan VLAN dalam jaringan yang mempunyai beberapa Switch yang saling berhubungan antar VLAN, maka dibutuhkan VLAN Trunk.
Switch memerlukan cara untuk mengidentifikasikan VLAN dari mana frame tersebut dikirim saat mengirim sebuah frame ke Switch lainnya. VLAN Trunking mengijinkan Switch memberikan tagging setiap frame yang dikirim antar switches sehingga switch penerima mengetahui termasuk dari VLAN mana frame tersebut dikirim. Idenya bisa digambarkan pada gambar diagram berikut ini:
Beberapa VLAN yang mempunyai anggota lebih dari satu Switch dapat didukung dengan adanya VLAN Trunking
Beberapa VLAN yang mempunyai anggota lebih dari satu Switch dapat didukung dengan adanya VLAN Trunking. Misal, saat Switch1 menerima sebuah broadcast dari sebuah piranti didalam VLAN1, ia perlu meneruskan broadcast ke SwitchB. Sebelum mengirim frame, SwitchA menambahkan sebuah header kepada frame Ethernet aslinya; heder baru tersebut mengandung informasi VLAN didalamnya. Saat SwitchB menerima frame tersebut, ia mengetahui dari headernya bahwa frame tersebut berasal dari piranti pada VLAN1, maka SwitchB mengetahui bahwa ia seharusnya meneruskan broadcast frame hanya kepada port2 pada VLAN1 saja dari Switch tersebut.
Switch Cisco mendukung dua VLAN trunking protocol yang berbeda, Inter-Switch Link (ISL) dan IEEE 802.1q. keduanya memberikan Trunking dasar, seperti dijelaskan pada gambar diatas. Akan tetapi pada dasarnya keduanya sangatlah berbeda.
Best Practices jika menggunakan Virtual LAN:
  • VLAN bukanlah harus diterapkan ke setiap jaringan LAN, akan tetapi bisa diterapkan pada jaringan dengan skala yang sangat besar pada jaringan enterprise dimana populasi host sangat besar – ratusan jumlahnya atau diperlukan suatu kelayakan adanya suatu alasan keamanan. Kalau toch memang harus digunakan VLAN maka haruslah diusahakan sesederhana mungkin, intuitive dan dukungan dokumentasi yang sangat rapi.
  • Pendekatan yang dianjurkan dalam penggunaan VLAN adalah berdasarkan lokasi atau fungsi departemen. Hal ini dilakukan untuk membatasi traffic broadcast (broadcast domain) kedalam hanya masing2 segment VLAN saja. Jumlah VLAN yang didefinisikan pada Switch LAN seharusnya mencerminkan kebutuhan fungsional dan management dalam suatu jaringan tertentu.
  • Beberapa switches dapat secara transparent saling dihubungkan dengan menggunakan VLAN Trunking. VLAN Trunking memberikan mekanisme tagging untuk mentransport VLAN secara transparent melewati beberapa Switches. VLAN didefinisikan dalam standards IEEE 802.3 dan IEEE 802.1q.
Seksi berikut ini memnjelaskan beberapa informasi tambahan mengenai protocol VLAN Trunking:
  • Ada dua protocol VLAN Trunking utama saat ini, yaitu IEEE 802.1q dan Cisco ISL. Pemilihan protocol VLAN Trunking normalnya berdasarkan piranti platform Hardware yang digunakan.
  • IEEE 802.1q adalah standard protocol VLAN Trunking yang memberikan tagging internal kedalam frame Ethernet yang ada sekarang. Hal ini dilakukan dalam hardware dan juga meliputi kalkulasi ulang header checksumnya. Hal ini mengjinkan sebuah frame di tagging dengan VLAN dari mana datagram tersebut berasal dan menjamin bahwa frame dikirim kepada port didalam VLAN yang sama. Hal ini untuk menjaga kebocoran datagram antar VLAN yang berbeda.
  • ISL (Inter Switch Link) memberikan suatu tagging external yang dikemas disekitar frame asalnya.
  • Saat menghubungkan beberapa Switch lewat sebuah Trunk perlu dipastikan bahwa kedua Switch yang terhubung VLAN Trunking tersebut mempunyai protocol VLAN Trunling yang sama. Penggunaan negosiasi automatis dari protocol VLAN Trunking adalah tidak dianjurkan karena bisa terjadi kemungkinan salah konfigurasi.
  • Untuk penerapan VLAN dengan Switch yang berskala besar sebuah protocol manajemen VLAN diperlukan misal VTP (VLAN Trunking Protocol). Protocol VTP memungkinkan VLAN didefinisikan sekali didalam suatu lokasi tunggal dan disinkronkan kepada Switch2 lainnya didalam administrative domain yang sama.
  • Penerapan VLAN setidaknya dirancang dengan sangat bagus dan mudah dimanage. Dokumentasinya haruslah sangat rapi dan akurat dan dijaga selalu update agar membantu kegiatan support jaringan. Normalnya VLAN tidaklah dianjurkan untuk jaringan kecil (kurang dari 100 user pada satu lokasi), akan tetapi untuk business dengan skala menengah dan besar, VLAN adalah sangat mendatangkan keuntungan yang besar.
Satu hal yang pelu diingat bahwa dalam penerapan VLAN ini, komunikasi antar VLAN yang berbeda haruslah di routed. Dan jika dibutuhkan suatu interkoneksi VLAN kecepatan tinggi maka penggunaan Switch Layer 3 yang sangat performa adalah sangat diperlukan.
Menghubungkan beberapa VLAN antara Switch yang berbeda, penggunaan protocol VLAN Trunking seperti ISL atau IEEE802.1q adalah diperlukan. Pastikan bahwa Switch2 tersebut mempunyai dukungan protocol VLAN Trunking yang sama.

Konfigurasi Switch dan VLAN


Konfigurasi Switch dan VLAN

Tidak seperti pada jaringan kecil misal dirumahan atau kantor kecil, jaringan besar yang berskala bisnis dan enterprise – urgensi dalam manajemen semua Swicthes yang ada dalam jaringan local adalah sangat perlu sekali. Perlu dilakukannya konfigurasi switch untuk alasan kemudahan manajemen jaringan dan untuk kebutuhan tuning untuk suatu performa yang lebih bagus adalah hal yang sangat menguntungkan. Jika komunikasi inter-VLAN antar Switches di bangun – maka konfigurasi VLAN juga harus dilakukan.
Jika anda pernah bermain-main dengan konfigurasi Cisco router, maka konfigurasi Switch adalah mempunyai kemiripan. Bahkan anda bisa menggunakan command yang sama seperti yang anda gunakan pada Cisco router. Perbedaan utama tentunya adalah perbedaan fungsi yang mencolok antara routers dan Switches. Untuk Switches dengan VLAN enabled, maka Konfigurasi VLAN juga sangat diperlukan untuk me-manage bagaimana perangkat-2 jaringan di bagi berdasarkan segmen-segmen kedalam VLANs.
Komponen Switches
Switch mempunyai banyak port sebagaimana fungsinya sebagai Swicth LAN. Anda bisa menggubungkan satu peranti kepada setiap port untuk komunikasi full-duplex. Jika diperlukan komunikasi half-duplex diperlukan, maka sebuah segmen bisa dihubungkan kepada sebuah port. Port-port pada switch diberi nomor dimulai angka 1. Untuk konfigurasi Switch, maka anda perlu menggunakan interface type Ethernet dan diikuti dengan dengan nomor interface (0), dan juga diikuti dengan nomor port. Misal, jika anda perlu mengidentifikasikan port ke dua dari Switch, maka penulisannya adalah Ethernet 0/2.
Komponen sebuah switchJika diperlukan koneksi antar Switches, maka anda bisa menggunakan port Trunk yang menghubungkan satu sama lain. Perhatikan gambar Switch disamping. Umumnya port Trunk di design dengan kecepatan yang lebih tinggi dari port-portnya (yang biasanya dengan speed 100/1000 Mbps) karena memang fungsinya sebagai uplink antar Switches dan biasanya berkecepatan Gigabit. Umumnya port Trunk diidentifikasikan dengan Trunk A dan Trunk B, dan untuk keperluan konfigurasi Switch – port Trunk juga diidentifikasikan sama dengan port Switch seperti FastEthernet 0/15 (atau fa0/15).
Untuk konfigurasi Switch, anda dapat menghubungkan Switch kepada suatu jaringan Ethernet network atau menghubungkan terminal console tersebut kepada port console. Untuk melakukan konfigurasi switch ini, kita bisa menggunakan salah satu tools yang tersedia yaitu:
  • CLI – command line interface
  • Switch menu
  • Dan VSM (Visual Switch Manager) Web Interface
Jika anda menggunakan command line interface dalam konfigurasi Switch, maka command yang digunakan hampir sama dengan yang anda gunakan untuk konfigurasi Cisco router. Keduanya mempunyai kesamaan umum seperti berikut ini:
  • Untuk keperluan Help – anda bisa menggunakan “?”, misalkan sh? Akan menampilkan semua command yang berawalan dengan sh.
  • Switch dan Router keduanya mempunyai user exec, privileged exec, global configuration, dan interface configuration modes.
  • Sama-sama menggunakan keywork pendek yang unik, misal sh (untuk command show)
Untuk mengenali sebuah Switch, maka perlu diberikan sebuah IP address. pemberian IP address pada sebuah switch hanya dimaksudkan untuk kebutuhan manajemen Switch itu sendiri terutama untuk Telnet utility kepada switch. Disamping pemberian IP address, anda juga perlu memberikan default Gateway jika memerlukan manajemen Telnet dari lain subnet. Lihat juga artikel konfigurasi standard jaringan.
Konfigurasi VLAN
Kita sudah membicarakan lebih detail mengenai VLAN sebelumnya. Dengan VLAN anda bisa memberikan peranti pada Switch yang berbeda dengan logical LAN atau VLAN yang berbeda. Walaupun setiap Switch dapat dihubungkan pada beberapa VLAN, akan tetapi sebuah port Switch hanya bisa diberikan satu VLAN saja pada saat yang sama. Konfigurasi VLAN pada port Switch bisa diberikan secara statis (manual) maupun secara dinamis.
Dengan lebih memahami Cisco Swicthes anda juga perlu memahami Cisco VLAN Trunking protocols (VTP) yang memang digunakan untuk menyederhanakan konfigurasi Switches dalam suatu jaringan multi-switched.
VLAN Trunking Protocol (VTP) memungkinkan Switches di configure dalam salah satu dari tiga macam modus:
  1. Server Mode, switches digunakan untuk memodifikasi konfigurasi VLAN. Informasi konfigurasi ini kemudian di broadcast ke semua peranti VTP yang lainnya.
  2. Client mode, Switch menerima update perubahan dari suatu server VTP dan melewatkan informasi VTP kepada switches lainnya. Akan tetapi konfigurasi VLAN tidak diijinkan melalui switch dengan mode Client.
  3. Transparent mode, Switch tidak menerima konfigurasi VTP dari switches lainnya. Konfigurasi VLAN bisa dilakukan melalui Swicth ini akan tetapi perubahan informasi hanya berlaku pada switch local ini saja.
Untuk melakukan konfigurasi VLAN, langkah berikut perlu dilakukan:
  1. Mengubah mode VTP dari Switch menjadi Server atau Transparent mode
  2. Enable Trunking padainterface inter-switch
  3. Mendefinisikan VLAN
  4. Memberikan port2 kepada VLAN
Sebuah switch agar bisa berfungsi untuk melakukan konfigurasi VLAN, maka harus berada pada mode Server atau Transparent
  • VLAN ID method: frame tagging menggunakan ISL
  • Predefined VLANs: 1, 1002, 1003, 1004, 1005
  • Default VLANs tidak bisa di edit atau di-rename
  • VTP mode: server
VLAN Configuration commands
Yang berikut adalah table dasar command-command konfigurasi VLAN
FungsiCommand
Men-settup menjadi VTP modeSwitch (config)# vtp server
Switch (config)# vtp transparent
Enable trunking pada inter-switch interfaceSwitch (config-if)# trunk on
Membuat VLANSwitch (config)# vlan <VLAN-Number>
Memberikan suatu port kepada VLANSwitch (config-if)# vlan-membership static <VLAN-number>
Switch (config-if)# vlan-membership dynamic
Contoh:
Command-command berikut untuk men-setup VTP mode dari sebuat Switch menjadi server mode, dan kemudian enable Trunking pada port Trunking pertama, membuat VLAN, dan memberikan beberapa port kepada VLAN
Switch (config)# vtp server
Switch (config)# int fa0/26
Switch (config-if)# trunk on
Switch (config-if)#exit
Switch (config)# vlan 20
Switch (config)# int eth0/4
Switch (config-if)# vlan-mem static 20
Switch (config-if)# exit
Switch (config)# int eth0/5
Switch (config-if)#vlan-mem static 20
Anda bisa melihat / mereview konfigurasi VLAN yang telah anda lakukan untuk memastikan kalau konfigurasi VLAN benar.
Show vlanMe-list semua atau sebagian VLAN yang dipilih, output memberikan status VLAN dan juga port-port yang diberikan VLAN.
Show vtpMenayangkan status VTP dan informasi konfigurasi pada switch
Show trunk <trunk letter>Menunjukkan status dari port Trunk dan juga metoda encapsulation trunk
Show vlan-membershipMe –list semua port Switch dan kenaggotaan VLAN mereka
Show spantree <number>Menunjukkan konfigurasi spanning tree dan informasi status untuk VLAN yang dipilih
Konfigurasi Spanning Tree
Switches bisa dikonfigurasi dalam beberapa path / jalur untuk memberikan suatu fault-tolerance. Dengan beberapa path / jalur – akan membuat suatu jaringan menjadi rentan terhadap suatu terbentuknya apa yang disebut bridging loops, suatu broadcast packet yang berjalan memutar tak berujung yang bikin macet jaringan. Algoritme spanning tree digunakan untuk mencegah suatu terbentuknya bridging loops dalam suatu jaringan.
Semua Switches Cisco (dan sebagian besar Switch lainnya) sudah STP enabled secara default pabrik. Konfigurasi switch port adalah automatis saat port terhubung kedalam jaringan dan switch dihidupkan. Akan tetapi adakalanya anda harus memastikan bahwa STP sudah di-enable, berikut command-command nya.
Switch (config)# spantree <vlan#>Enable spanning tree protocol pada suatu VLAN switch
Switch (config)#no spantree <vlan#>Disable spanning tree protocol pada the switch
Switch# show spantreeMelihat informasi konfigurasi spanning tree dan juga statistiknya.
Misalkan command berikut: Switch (config)#spantree 22 (meng-enable spanning tree on VLAN 22)
Ingat, jika anda melakukan konfigurasi uplink antar-switch dengan jalur ganda, STP harus dienable untuk mencegah terbentuknya bridging loops (jawa: sinyal sing mulek, mbulet, ngglibet?).
For the english version Check here Switching Configuration
Semoga bermanfaat, Salam Ki.
Lihat juga artikel terdahulu:

VLAN Tutorial


In this VLAN tutorial discusses everything about VLAN including VLAN overview, the benefits, implementation, and issues.
By definition, in this VLAN tutorial, virtual LAN is a group of ports on an Ethernet switch that behaves like a separate network segment.
VLAN Tutorial – Overview
This VLAN tutorial starts from the usage of the hubs. The simplest form of a large Ethernet network is one built using only hubs arranged in a cascaded star topology. For example, in a building there might be one workgroup hub for each work area connected to a root hub in the wiring closet. Such a network has two drawbacks:
  1. The entire network is one collision domain, which causes the network to scale poorly as the number of hosts increases. Once a certain number of hosts are present on the network, collisions start to occur frequently and network bandwidth is wasted.
  2. The entire network is also one broadcast domain, which increases the probability of broadcast storms occurring and bringing down the network.
436-vlan-tutorial-1
The first problem is collisions, which is usually dealt with by replacing the main or root hub with an Ethernet switch, specifically a Layer 2 switch. This has the effect of partitioning the network into multiple smaller collision domains, which in this example means that each work area will be a separate collision domain. This reduces the overall effect of collisions on the network and isolates problems arising from too many collisions occurring in one area from other parts of the network.
Unfortunately, this simple solution does not solve the second problem, that of broadcasts. In a cascaded star topology where workgroup hubs are connected to a Layer 2 switch, the entire network is still one large broadcast domain, which increases the risk of broadcast storms. Furthermore, if network services are running that advertise themselves using broadcasts, then a significant amount of overall bandwidth might be consumed by these broadcasts, reducing the amount of available bandwidth for other forms of network communications.
VLAN tutorial – Router solution
The traditional solution to this problem has been to use routers to partition the network into multiple smaller broadcast domains, insofar as routers generally do not forward broadcasts between their interfaces. This works well, but as the network increases in size, the number of network devices (hubs, routers, and switches) increases also, which leads to greater infrastructure costs.
Another problem with this traditional style of network is that when a user moves to a different work area and takes his or her computer along to the new area, then some re-cabling is usually necessary. For example, when the user connects the computer to the local area network (LAN) drop in the new work area, the administrator usually has to go to the wiring room and switch the ends of the old and new LAN drop plugs to make sure the user is connected to the right hub or switch. Because cabling is typically somewhat disorganized in wiring rooms, this task can be a nightmare and is prone to error.
VLAN Tutorial – VLAN solution
Virtual LAN (VLAN) technologies were developed to solve all these problems. VLANs allow networks to be segmented logically without having to be physically rewired. Instead of having all ports on a switch be equal and belong to the same network, ports can be segregated into groups, each belonging to a separate logical network. For example, on a 3-port switch you could configure ports 1 and 2 as belonging to network 10 and port 3 as belonging to network 20 (see the illustration on the following figure). Physically, all three ports seem to be on the same network, but in reality they are not-broadcasts sent to port 1 can only reach port 2 and not port 3. Administrators can easily make these port assignments indicating which VLANs are mapped to which ports by accessing the software for the switch. Note that VLAN ports do not have to be contiguous-for example, ports 1 and 3 could be on the same VLAN and port 2 on a different VLAN.
VLAN tutorial – the VLAN Benefits
The benefits of using VLAN-enabled switches include the following:
  1. The ability to segment networks into multiple smaller broadcast domains without needing additional network devices such as routers to do this. VLANs make switched Ethernet networks more bandwidth-efficient through this segmentation of broadcast domains.
  2. The ability to reconfigure ports logically without the need to unplug wires and move them around. If a user takes his or her computer to a new work area, no cables need to be swapped on the switch-just access the switch software and issue commands to change the VLAN assignments for the old and new ports. VLANs thus simplify the process of adding, moving, and deleting users on the network. They also improve network security by avoiding cabling mishaps that can arise when users are moved in traditional Ethernet networks.
  3. The ability to group users together according to function rather than physical location. In a traditional Ethernet network, all users in a given work area are on the same network segment regardless of their job description or department. Using VLANs, however, you could have one salesperson in each work area of the building sitting next to engineers in their work area, yet on a separate logical network segment.
VLAN Tutorial – VLAN Implementation
VLANs have the following characteristics:
One switch may have several VLANs defined on it. A VLAN is identified using a special identification number called a VLAN ID. Stations attached to switch ports having the same VLAN ID act and function as though they are all on the same physical network segment. In other words, broadcasts sent by one host are received only by hosts connected to ports having the same VLAN ID as the sending host.
Administrators typically assign VLAN IDs manually at the port level, although port assignments can also be managed dynamically for some switches (the switch does this by maintaining an internal table mapping the media access control [MAC] addresses of connected stations to their VLAN ID). When a host is moved to another department, the only change needed is the assignment of a different VLAN ID to the port to which the host is connected-no switching of patch cables is required.
VLAN tutorial networking diagram
VLAN Tutorial example on the above figure shows VLAN of a network designed using VLAN-enabled switches.
A single VLAN can span multiple switches connected together. By using a method called trunking, VLAN-enabled switches can be connected to form large VLANs spanning switches right across the enterprise. To do this, a port on the switch must be designated a trunk port, and trunk ports on different switches are connected using trunk lines. For example, when Fast Ethernet ports are used as trunk ports, trunking can be accomplished by connecting such ports on different switches using enhanced Category 5 (Cat5e) crossover cables.
Switch vendors have traditionally developed their own proprietary VLAN technologies, so implementing a VLAN typically means buying all your switching gear from a single vendor. Cisco Systems is the market leader in VLAN-enabled switches, and many of their Catalyst line of switches support VLANs. Cisco Catalyst switches employs several types of technologies in order to implement enterprise VLANs, namely:
1. Frame Tagging
When an Ethernet frame enters a port on a VLAN-enabled switch, the switch encapsulates the frame by adding a special header or tag that contains the VLAN ID of the port at which the frame arrived. The switch uses the frame tag to determine which ports it can be forwarded to (ports having the same VLAN ID). The tag is then stripped off at the destination ports on the switch, or in the case of traffic moving across multiple switches using trunked connections, it is stripped off when it reaches the destination ports on other connected switches.
2. Inter-switch link (ISL)
This is a proprietary Cisco technology that enables a single port to belong to multiple VLANs-that is, to have multiple VLAN IDs assigned to it. ISL is used for trunking and is also available on special network interface cards (NICs) for servers. When a server has an ISL- supporting NIC installed, it behaves as if it had multiple physical NICs, one for each VLAN. This enables workstations on different VLANs to access the same server, eliminating the need to have separate servers for each VLAN.
3. VLAN Trunking Protocol (VTP)
This is a proprietary Cisco technology that simplifies the task of configuring VLANs across a network. By making any necessary configuration changes to settings on a VTP server, these changes are then propagated across the network to all VLAN-enabled switches that are defined as belonging to the same VTP management domain.
VLAN Tutorial – The Issues
Three main issues have slowed the acceptance of VLANs in the enterprise:
  1. Standards
  2. Dynamic Host Configuration Protocol (DHCP),
  3. and Layer 3 switches.
The problem of standards arises from the proprietary nature of VLAN implementations from different switch vendors. This has resulted in interoperability issues where equipment from one vendor fails to work with that from another vendor. There has been some progress toward standardizing VLAN technologies, however.
The second issue is that of address management of stations on the network. VLANs were originally designed to simplify the management of hosts on the network by using their Layer 2 MAC addresses to identify them to switches. When a computer is unplugged from a LAN drop and moved to a different physical location and plugged in to a different drop, VLAN switches can automatically detect the computer’s new location by its MAC address and reconfigure themselves dynamically. The problem is that DHCP was designed for the very same job of dynamic address management but uses Layer 3 (IP) addresses instead. Being a much simpler system, most network managers have chosen DHCP instead of VLANs to ensure that computers can be physically moved around the network if needed. As a result, most VLAN administration is performed manually by assigning VLAN IDs to ports using a command- line interface, a difficult chore in a large enterprise.
The third issue that has slowed the adoption of VLANs has been the emergence of Layer 3 switches, which can perform both bridging (Layer 2) and routing (Layer 3) functions in one box. Layer 3 switches have almost eliminated the need for VLANs in most enterprises. Instead of creating multiple VLANs to segment the network into smaller broadcast domains, the same thing can be accomplished by replacing the root Layer 2 switch with a Layer 3 switch. Each port on the Layer 3 switch represents a separate routed subnet, and the network is thus automatically partitioned into separate broadcast domains.
VLAN Tutorial – the Prospects
Because of the above issues, the future of VLANs is cloudy. Most enterprise network architects see little point in deploying VLANs when Layer 3 switches can accomplish the same result with less effort. And DHCP manages addresses at Layer 3 more easily than VLANs do it at Layer 2, making it simple to move users around the network.
Compiled from CCNA Materials

Virtual LAN


Virtual LAN (VLAN) provides a flexible method of managing network segments usingEthernet LAN switches. When using VLANs in networks that have multiple interconnected switches, you need to use VLAN trunking between the switches.
VLANs give management flexibility by creating separate Virtual LAN segments or subnetswhich can be used to define different location or departmental networks. The use of VLANs within the LAN is optional and is normally influenced by specific local network requirements.
Virtual LAN Concepts
Before understanding Virtual LAN, a very specific understanding of the definition of a LAN is needed. A LAN includes all devices in the same broadcast domain. A broadcast domain includes the set of all LAN connected devices that can send a broadcast frame, and all the other devices in the same LAN get a copy of the frame. So, you can think of a LAN and a broadcast domain as being basically the same thing.
Without VLANs, a switch treats all interfaces on the switch as being in the same broadcast domain – in others words, all connected devices are in the same LAN. With VLANs, a switch can put some interfaces into one broadcast domain and some into another. Essentially, the switch creates multiple broadcast domains. These individual broadcast domains created by the switch are called virtual LANs.
VLAN Basics
One or more switches can create a virtual LAN (VLAN) which is a broadcast domain. A VLAN is created by putting some interfaces of the Switch in one VLAN and some in another.
So, instead of all ports on a switch forming a single broadcast domain, the switch separates them into many, based on configuration. To help understanding the VLAN, the two figures will be used. The first figure below shows two switches creates two separate broadcast domains, one for each broadcast domain. No VLANs are created.
Two Switches Creates Two Separate Broadcast Domains
Alternately, multiple broadcast domains can be created by using a single switch. The figure shown below is the same two broadcast domains as in the above figure, but now implemented as two different VLANs on a single switch.
Two Different Vlans On A Single Switch
There is no reason to use VLANs for a small network environment as shown in the above figure. However, there are many motivations for using VLANs, including the following:
  • To group users by department, or by groups that work together, instead of by physical location
  • To reduce overhead by limiting the size of each broadcast domain
  • To enforce better security by keeping sensitive devices on a separate VLAN
  • To separate specialized traffic from mainstream traffic—for example, putting IP telephones on a separate VLAN from user PCs
Creating VLANs
We can configure interfaces by simply associating the interface to the VLAN by configuring something like as “interface 0/1 is in VLAN 1” and “interface 0/2 is in VLAN 5.” And so on. this is what we call Port-based VLANs, the typical choice for configuring VLANs in a switch, easy to configure without needing to know the MAC address of the device. However, a good documentation is required to make sure that the right cable to the right devices running into the right switch port, thereby putting them in the right VLANs.
Another alternative which is rare to use is to group devices into a VLAN based on MAC address. But this type creates administrative overhead of configuring the MAC address of the devices. A good register of all the MAC addresses configured to various Switches and associating each MAC address with a VLAN is needed for ease of management. When a device moves to a different switch port and sends a frame, the device stays in the same VLAN. This allows devices to move around more easily.
Trunking VLAN with ISL and 802.1q
The use of VLAN trunking is needed when using VLANs in networks that have multiple interconnected switches.
The switches need a way to identify the VLAN from which the frame was sent when sending a frame to another switch. VLAN trunking allows the switches to tag each frame sent between switches so that the receiving switch knows which VLAN the frame belongs to. The idea is outlined in the figure below.
VLAN trunking is needed when using VLANs in networks that have multiple interconnected switches
Multiple VLANs that have members on more than one switch can be supported with VLAN trunking. For example, when Switch1 receives a broadcast from a device in VLAN1, it needs to forward the broadcast to Switch2. Before sending the frame, Switch1 adds another header to the original Ethernet frame; that new header has the VLAN number in it. When Switch2 receives the frame, it sees that the frame was from a device in VLAN1, so Switch2 knows that it should forward the broadcast only out its own interfaces in VLAN1.
Cisco switches support two different VLAN trunking protocols, Inter-Switch Link (ISL) and IEEE 802.1q. They both provide basic trunking, as shown in the above figure. But basically they do have some differences.
Best practices for deployment of Virtual LANs:
  • VLANs are not to be used in every network, but could possibly be used in LAN environments where large (many hundreds) device populations exist and/or security concerns are justified. If used, the VLAN environment should be simple, intuitive and well documented.
  • The recommended approach for VLANs is to define them based on location or departmental function. This is done to restrict broadcast traffic (broadcast domain) to the individual VLAN segment. The number of VLANs defined in a switched LAN should reflect the functional and management requirements of the particular network.
  • Multiple switches can be transparently interconnected by using VLAN trunking. VLAN trunking provides a tagging mechanism to transparently transport VLANs across multiple switch chassis. VLANs are defined in the IEEE 802.3 and IEEE 802.1q standards.
The following section provides further information on VLAN trunking protocols:
There are two main VLAN trunking protocols in use today, namely IEEE 802.1q and Cisco’s ISL. The choice of trunking protocol is normally based on the actual switch hardware platform being used.
IEEE 802.1q is standards based VLAN trunking protocol which applies an internal tag to an existing Ethernet frame. This is done in hardware and also includes a recalculation of the Ethernet header checksum. This allows a frame to be tagged with the VLAN that the datagram came from and ensures that the frame be delivered to a port in the same VLAN. This prevents data-grams from leaking between different VLANs.
ISL (Inter Switch Link) provides an external tag to the existing Ethernet frame. This is done in hardware and consists of an external wrapped placed around the original frame.
When connecting multiple switches via a trunk it is important to ensure that both switches support the same VLAN trunking protocol. The use of any automatic negotiation of the VLAN trunking protocol is discouraged due to the possibility of trunk mis-configurations.
For large switched VLAN deployments a VLAN management protocol such as VTP (VLAN Trunking Protocol) can be used. VTP allows VLANs to be defined once at a single location and synchronized to other switches in the same administrative domain.
Deployment of VLANs should be well designed and simple to manage. Documentation should be accurate and keep it up to date to assist with network support activities. Normally VLANs are not required for small networks (<100 users at a single site), but for large scale networks, VLANs do offer many management advantages.
One important thing to note is that traffic between different VLANs must be routed. If high speed inter-VLAN connectivity is required, then the use of a high performance layer-3 (Multi-Layer Switch) switch is recommended.
Connecting multiple VLANs between different switch chassis requires the use of a trunking protocol such as ISL or IEEE802.1q. Ensure that the switches support the same trunking protocol on the inter-switch trunk link.